YAYINLAMA 04 Kasım 2026 14:32
GÜNCELLEME 04 Kasım 2026 14:34
Saldırılar en az 7 Avrupa ülkesine yayıldı
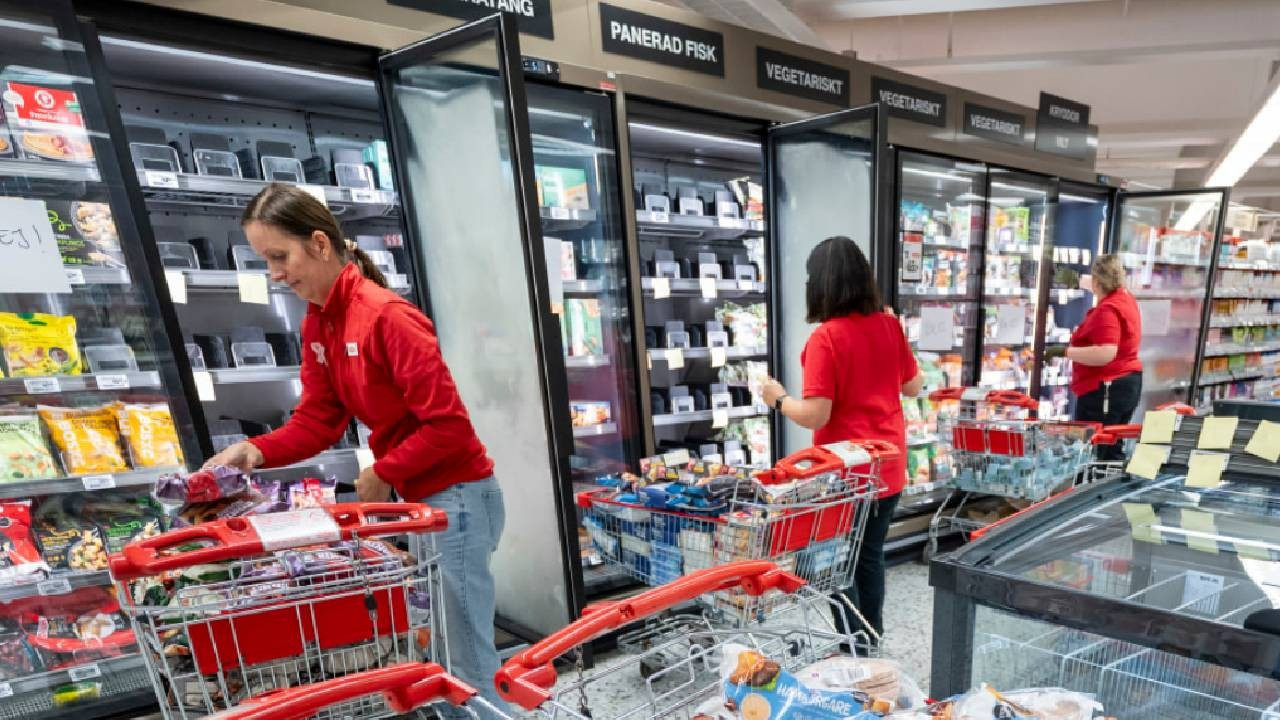
Wall Street Journal'ın haberine göre, Almanya'daki bir süpermarket yoğurt, mozzarella topları ve diğer süt ürünlerini, İsveç'teki bir mağaza ise dondurulmuş deniz ürünleri ve sebzeleri imha etmek zorunda kaldı.
IKEA da Belçika'daki bir mağazasında buzdolabı ve dondurucuları etkileyen bir siber olay yaşandığını doğruladı.
Saldırıların Avrupa'da en az yarım düzine ülkeye daha yayıldığı belirtildi. İrlanda, İtalya, Finlandiya, Lüksemburg, Hollanda, Polonya ve Romanya'daki mağazalar da saldırılardan etkilendi.
Ekim ortasında Fransa'da yaklaşık 700 süpermarketin soğutma sistemleri benzer bir saldırı nedeniyle kesintiye uğramış, Fransız siber güvenlik makamları olayla ilgili soruşturma başlatmıştı.
Korsanlar soğutma sistemlerini uzaktan ele geçirdi
Siber güvenlik araştırmacıları, saldırganların süpermarket zincirleri ve soğutma şirketleri tarafından sistemleri uzaktan denetlemek için kullanılan internete bağlı bilgisayarların kontrolünü ele geçirdiğini belirtti.
Bazı saldırıların güncel olmayan yazılımlar kullanan sistemleri hedef aldığı ifade edildi.
Siber güvenlik şirketi Claroty'den araştırmacılar, Anthropic'in Claude yapay zeka aracını kullanarak buzdolabı sistemlerine saldırabilen bir test programını yaklaşık 30 dakikada ve 6 dolar maliyetle geliştirdi. Bu çalışma, internete bağlı endüstriyel sistemlerin ne kadar kolay hedef alınabileceğine ilişkin endişeleri artırdı.
AB'den gıda tedarik zinciri uyarısı
Avrupa Birliği'nin tarım ve gıdadan sorumlu komiseri Christophe Hansen, saldırıları gıda tedarik zincirini bozmayı ve tüketici güvenini zedelemeyi amaçlayan kasıtlı bir girişim olarak nitelendirdi.
Fransa'nın siber güvenlik kurumu, Danfoss ve Copeland tarafından üretilen soğutma sistemi denetleyicilerinin saldırılara açık olduğu uyarısında bulundu. Kurum, kullanıcıları sistemlerin güvenliğini güçlendirmeye veya cihazları doğrudan internet bağlantısından çıkarmaya çağırdı.
800'den fazla savunmasız sistem hâlâ internete bağlı
Censys araştırmacısı Silas Cutler, pazartesi günü itibarıyla 41'i ABD'de olmak üzere 800'den fazla savunmasız Danfoss sisteminin hâlâ internete bağlı olduğunu açıkladı.
Danfoss denetleyicilerinin üretici belgelerinde varsayılan yönetici parolasının "12345" olarak yer aldığı belirtildi. Previdian ise saldırganların bu parola üzerinden erişilebilecek savunmasız denetleyicileri aradığını bildirdi.
Danfoss, ilk saldırı dalgasında etkilenen soğutma sistemlerinin çoğunun kullanım dışı kaldığını veya güncel olmayan yazılımlar kullandığını açıkladı.
Copeland da bazı ürünlerinin bildirilen siber güvenlik açığından etkilendiğini doğruladı. Şirket, müşterilerine savunmasız denetleyicileri doğrudan internete bağlamamaları uyarısında bulundu.
Yorumlar (0)
Giriş yaparak yorum yazabilirsin.
İlk yorumu sen yaz.